Tips Website
Website Kena Hack? 9 Langkah Memulihkan dan Mencegahnya (Panduan untuk Pemilik Bisnis)
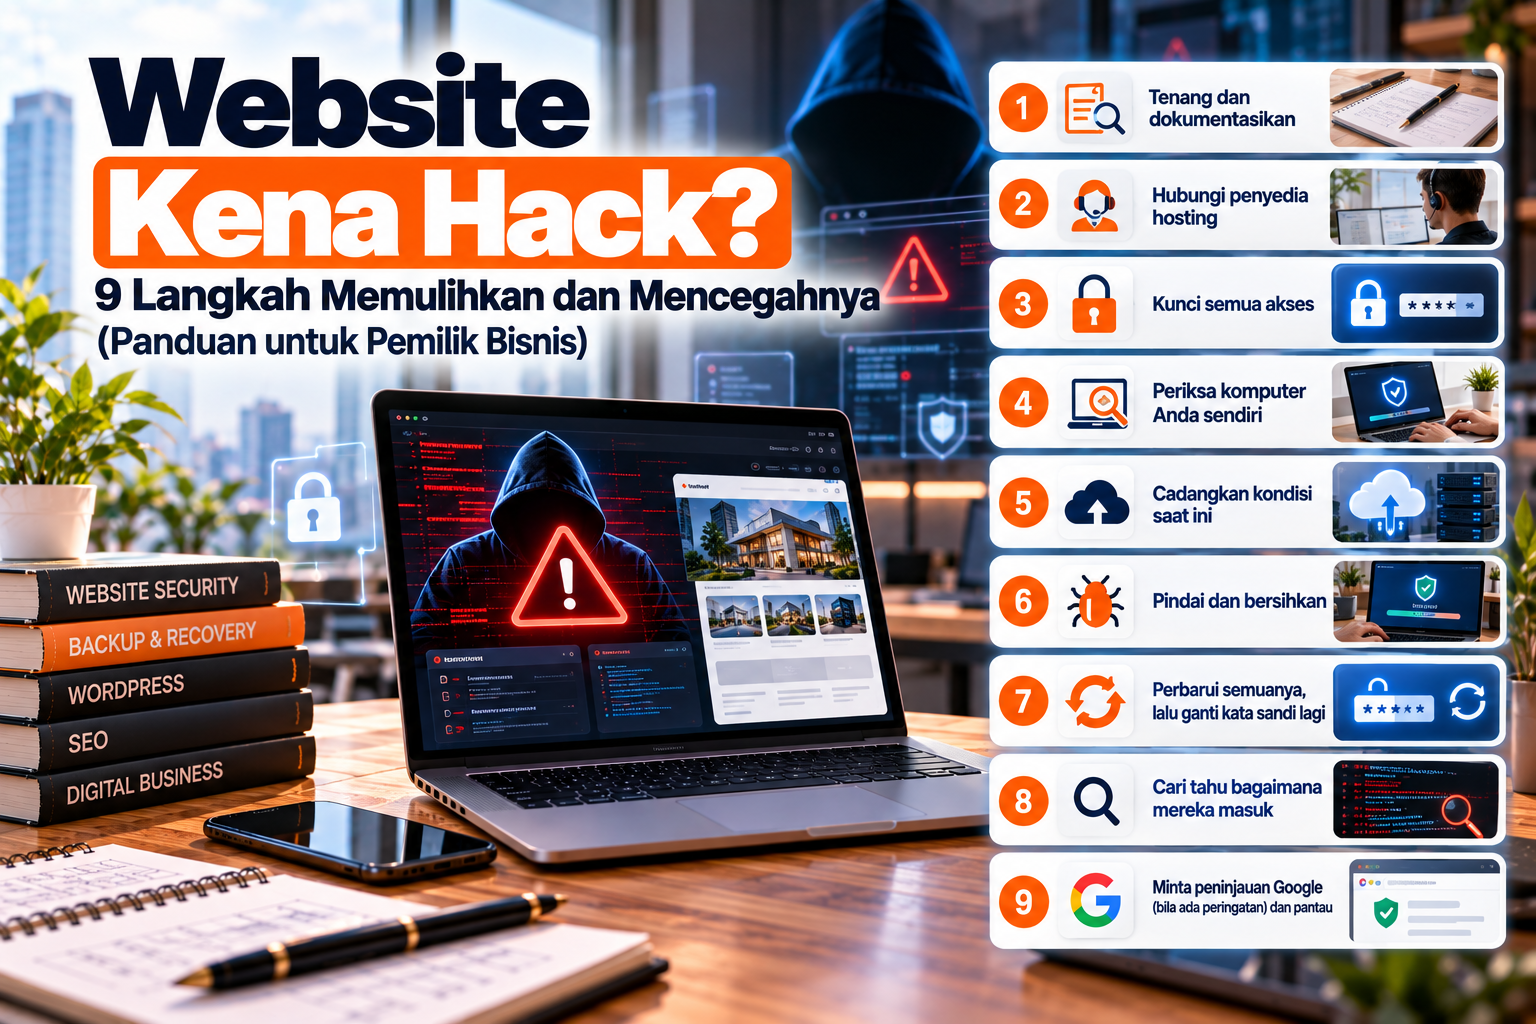
Website Kena Hack? 9 Langkah Memulihkan dan Mencegahnya
Bila website Anda kena hack, langkah pertamanya: jangan panik, catat apa yang terlihat, lalu amankan semua akses (kata sandi hosting, admin, FTP/SFTP, dan database). Setelah itu cadangkan kondisi saat ini, pindai dan bersihkan file yang diubah, perbarui semua perangkat lunak, cari tahu celah masuknya, dan minta tinjauan Google bila ada peringatan keamanan. Panduan resmi WordPress menegaskan bahwa Anda bisa pulih dari peretasan, tetapi prosesnya perlu runtut. Bila Anda tidak yakin atau data pelanggan terlibat, libatkan profesional.
Tanda-Tanda Website Kena Hack
Dokumentasi WordPress.org menyebut beberapa indicators of compromise (tanda peretasan) yang jelas:
- Website masuk daftar hitam Google, Bing, atau mesin pencari lain.
- Hosting menonaktifkan website Anda.
- Website dilaporkan menyebarkan malware.
- Pengunjung mengeluh antivirus mereka menandai website Anda.
- Website Anda dipakai menyerang situs lain.
- Ada aktivitas yang tidak Anda izinkan, misalnya pengguna baru yang tidak dikenal.
- Anda melihat langsung website berubah saat dibuka di browser.
Peretasan juga sering tersembunyi. Google menyarankan memeriksa halaman asing dengan mengetik site:namadomain.com di Google, dan memantau laporan Security Issues di Search Console. Bila hasilnya memuat halaman yang tidak pernah Anda buat, itu tanda kuat ada konten yang disusupkan.
Pola yang banyak dilaporkan di Indonesia: konten judi online
Menurut laporan Tempo (2023) yang mengutip analisis Drone Emprit, hampir empat juta situs judi online memakai domain .go.id, sebagian besar berasal dari situs yang diretas atau di-deface dan pengelolanya tidak menyadari atau tidak lagi merawat situsnya. Pola ini berlaku juga untuk website bisnis biasa: halaman judi/slot disisipkan ke website tanpa disadari pemilik, sering hanya terlihat di hasil pencarian Google, bukan di tampilan beranda.
Tabel: Gejala dan Kemungkinan Artinya
| Gejala | Kemungkinan arti | Cek dengan |
|---|---|---|
| Halaman asing (judi, obat, dll.) muncul di Google | Konten disusupkan ke website | site:namadomain.com, Search Console |
| Peringatan "situs berbahaya" di browser | Google menandai malware atau konten diretas | Search Console > Security Issues |
| Pengguna admin baru yang tidak dikenal | Akses disalahgunakan | Daftar pengguna di panel admin |
| Website dinonaktifkan hosting | Hosting mendeteksi aktivitas berbahaya | Email/tiket dari hosting |
| Website tiba-tiba lambat atau mengarahkan ke situs lain | Skrip berbahaya atau pengalihan | Buka dari HP lain; periksa file .htaccess |
| Email dari domain Anda masuk spam | Server dipakai mengirim spam | Tanyakan ke hosting; cek status daftar hitam |
9 Langkah Memulihkan Website yang Kena Hack
1. Tenang dan dokumentasikan
Catat apa yang Anda lihat, kapan (dengan zona waktu), dan tindakan terakhir yang Anda lakukan (pasang plugin? ubah tema?). WordPress menyebut catatan ini sebagai dasar laporan insiden, yang berguna bila Anda memakai bantuan profesional. Catat juga data lingkungan hosting Anda.
2. Hubungi penyedia hosting
Peretasan bisa berdampak lebih luas dari satu website, terutama di hosting bersama. Hosting juga bisa membantu memastikan apakah itu benar-benar peretasan atau gangguan layanan, dan mengetahui kebijakan cadangan mereka.
3. Kunci semua akses
Ganti kata sandi semua titik masuk: admin website, FTP/SFTP, panel hosting (cPanel atau lainnya), dan database, termasuk semua pengguna yang punya akses. Gunakan kata sandi panjang dan unik, dan aktifkan verifikasi dua langkah bila tersedia. Pada WordPress, mengganti secret keys di wp-config.php akan memaksa semua sesi login keluar.
4. Periksa komputer Anda sendiri
Sumber infeksi sering berasal dari komputer yang dipakai mengelola website (misalnya program pencuri kata sandi). Jalankan pemindaian antivirus penuh di komputer Anda.
5. Cadangkan kondisi saat ini
Sebelum membersihkan, buat salinan (snapshot) website saat ini, meski sudah terinfeksi. WordPress menyarankannya sebagai referensi bila terjadi kegagalan saat pembersihan. Bila Anda punya cadangan lama yang bersih, simpan terpisah.
6. Pindai dan bersihkan
Gunakan pemindai dari dalam website (plugin) dan dari luar (pemindai jarak jauh); dokumentasi WordPress menyebut keduanya saling melengkapi. Perhatikan file yang paling sering diubah: .htaccess, index.php, header.php, footer.php, functions.php. Untuk WordPress, folder wp-admin dan wp-includes bisa diganti dengan versi bersih yang sama versinya, dan sebaiknya lewat SFTP, bukan lewat tombol pasang ulang di dasbor, karena tombol itu biasanya hanya menimpa file yang ada sedangkan peretas sering menambahkan file baru.
Peringatan: membersihkan sendiri tanpa pengalaman berisiko merusak website atau meninggalkan pintu belakang (backdoor). Bila Anda ragu, libatkan profesional.
7. Perbarui semuanya, lalu ganti kata sandi lagi
Setelah bersih, perbarui inti CMS, tema, dan plugin ke versi terbaru. WordPress menyarankan mengganti kata sandi sekali lagi setelah website bersih, karena kata sandi yang diganti saat peretasan masih bisa dibaca bila penyerang masih aktif.
8. Cari tahu bagaimana mereka masuk
Tanpa menutup celahnya, peretas bisa kembali. Tinjau plugin/tema yang usang, akun yang kata sandinya lemah, atau akses yang bocor. Ini bagian yang paling sulit dilakukan sendiri tanpa catatan log; di sinilah bantuan profesional sering paling berguna.
9. Minta peninjauan Google (bila ada peringatan) dan pantau
Menurut Search Console Help, laporan Security Issues mencakup hacked content, malware, dan social engineering. Perbaiki semua masalah di seluruh halaman, bukan sebagian, lalu pilih Request Review, jelaskan masalahnya, langkah perbaikan, dan hasilnya. Jangan kirim ulang sebelum ada keputusan. Google menyebut sebagian besar peninjauan dapat memakan waktu beberapa hari sampai beberapa minggu.
Bagaimana dengan Data Pelanggan? (UU PDP)
Bila peretasan menyangkut data pribadi (misalnya data pelanggan atau formulir kontak), perhatikan Pasal 46 UU 27/2022: pengendali data wajib memberi pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan lembaga yang berwenang bila terjadi kegagalan pelindungan data pribadi. Isi minimalnya mencakup data yang terungkap, kapan dan bagaimana terungkap, serta upaya penanganan dan pemulihan. Dalam kondisi tertentu, masyarakat juga perlu diberi tahu.
Artikel ini bukan nasihat hukum. Tidak semua peretasan berarti kebocoran data pribadi, dan titik awal hitungan 3 x 24 jam serta lembaga pengawasnya masih bisa memunculkan pertanyaan penafsiran. Segera konsultasikan dengan penasihat hukum atau pakar keamanan bila data pelanggan mungkin terlibat.
Pencegahan: Checklist Keamanan Website
Panduan Google tentang pencegahan malware mencakup hal berikut:
- Pantau rutin: gunakan
site:dan laporan Security Issues; aktifkan notifikasi email Search Console. - Perbarui perangkat lunak: CMS, plugin, tema, dan sistem server.
- Pilih plugin dan konten pihak ketiga dari sumber tepercaya.
- Kata sandi kuat dan unik, ditambah verifikasi dua langkah.
- Cadangan rutin (database dan file), dan pernah diuji pemulihannya. Lihat juga domain dan hosting adalah untuk memastikan Anda memegang akses yang diperlukan.
- Gunakan SSH dan SFTP, bukan FTP atau telnet yang tidak terenkripsi.
- Tinjau konfigurasi server: hindari direktori dengan izin terbuka dan celah seperti XSS dan SQL injection.
- Pantau log server: parameter URL mencurigakan atau lonjakan lalu lintas bisa menandakan eksploitasi.
- Amankan komputer kerja Anda dengan antivirus yang diperbarui.
Kapan Perlu Bantuan Profesional
| Situasi | Saran |
|---|---|
| Hanya satu halaman berubah, Anda punya cadangan bersih dan paham teknis | Bisa dicoba sendiri dengan panduan di atas |
| Muncul peringatan Google atau hosting menonaktifkan website | Libatkan profesional agar tidak berulang |
| Website berfungsi untuk transaksi atau menyimpan data pelanggan | Profesional dan pertimbangkan konsultasi hukum (UU PDP) |
| Peretasan berulang walau sudah dibersihkan | Profesional untuk menelusuri celah masuk |
| Tidak punya waktu atau cadangan | Profesional |
Bila Anda ingin website dirawat secara rutin (pembaruan, cadangan, pemantauan), lihat jasa maintenance website.
Dampak ke Pencarian dan Visibilitas
Website yang diretas bisa menampilkan peringatan kepada pengunjung dan masuk laporan Security Issues. Bila Anda sudah membersihkannya tetapi website masih sulit ditemukan, baca juga penyebab website tidak muncul di Google. Kecepatan yang turun setelah peretasan (skrip tambahan) bisa dicek lewat panduan Core Web Vitals.
FAQ — Pertanyaan yang Sering Diajukan
Bagaimana cara mengecek apakah website saya kena hack? Cek tanda-tanda di atas: ketik site:namadomain.com di Google untuk mencari halaman asing, buka laporan Security Issues di Search Console, periksa daftar pengguna admin, dan tanyakan status ke hosting. Pemindai jarak jauh juga bisa membantu, sebagaimana disebut dokumentasi WordPress.
Apakah restore dari backup sudah cukup? Belum tentu. Bila celah masuknya tidak ditutup, peretas bisa kembali. Pulihkan dari cadangan yang bersih, lalu perbarui, ganti kata sandi, dan cari penyebabnya.
Berapa lama sampai peringatan Google hilang? Google menyebut sebagian besar peninjauan butuh beberapa hari sampai beberapa minggu setelah Anda mengirim permintaan.
Apakah website kecil juga jadi target? Ya. Peretasan sering memanfaatkan celah yang umum (perangkat lunak usang, kata sandi lemah), bukan ukuran bisnis. Website yang tidak dirawat justru lebih rentan.
Apakah saya wajib melapor bila ada data pelanggan yang bocor? Pasal 46 UU 27/2022 mengatur pemberitahuan tertulis dalam 3 x 24 jam bila terjadi kegagalan pelindungan data pribadi. Karena penerapannya bergantung pada fakta kasus, konsultasikan dengan penasihat hukum.
Apakah saya harus berada di Surabaya untuk memakai jasa buatwebsite-ku.com? Tidak. Kami berbasis di Surabaya (Wiyung) dan melayani seluruh Indonesia secara online.
Kesimpulan
Website yang kena hack bisa dipulihkan bila ditangani runtut: dokumentasikan, kunci akses, cadangkan, bersihkan, perbarui, cari penyebab, lalu minta tinjauan Google. Yang lebih penting adalah pencegahan: pembaruan rutin, kata sandi kuat, cadangan yang teruji, dan pemantauan di Search Console. Bila Anda ragu atau data pelanggan terlibat, libatkan profesional. Tim buatwebsite-ku.com siap membantu bisnis di seluruh Indonesia lewat jasa maintenance website. Hubungi kami untuk konsultasi awal.
Artikel Terkait
Temukan Artikel Menarik Lainnya
Domain dan Hosting Adalah: Perbedaan, Fungsi, dan 7 Hal yang Wajib Dicek Sebelum Membeli
Domain adalah alamat website yang mudah diingat, sedangkan hosting adalah tempat file website disimpan di server yang selalu terhubung ke internet. Keduanya berbeda dan sering dibeli terpisah. Artikel ini menjelaskan cara kerjanya (termasuk DNS), kenapa Anda sebenarnya menyewa hak pakai domain, pilihan ekstensi seperti .com dan .id, peran SSL/HTTPS, risiko domain yang terdaftar atas nama pihak lain, dan checklist memilih.
22 Oktober 2026
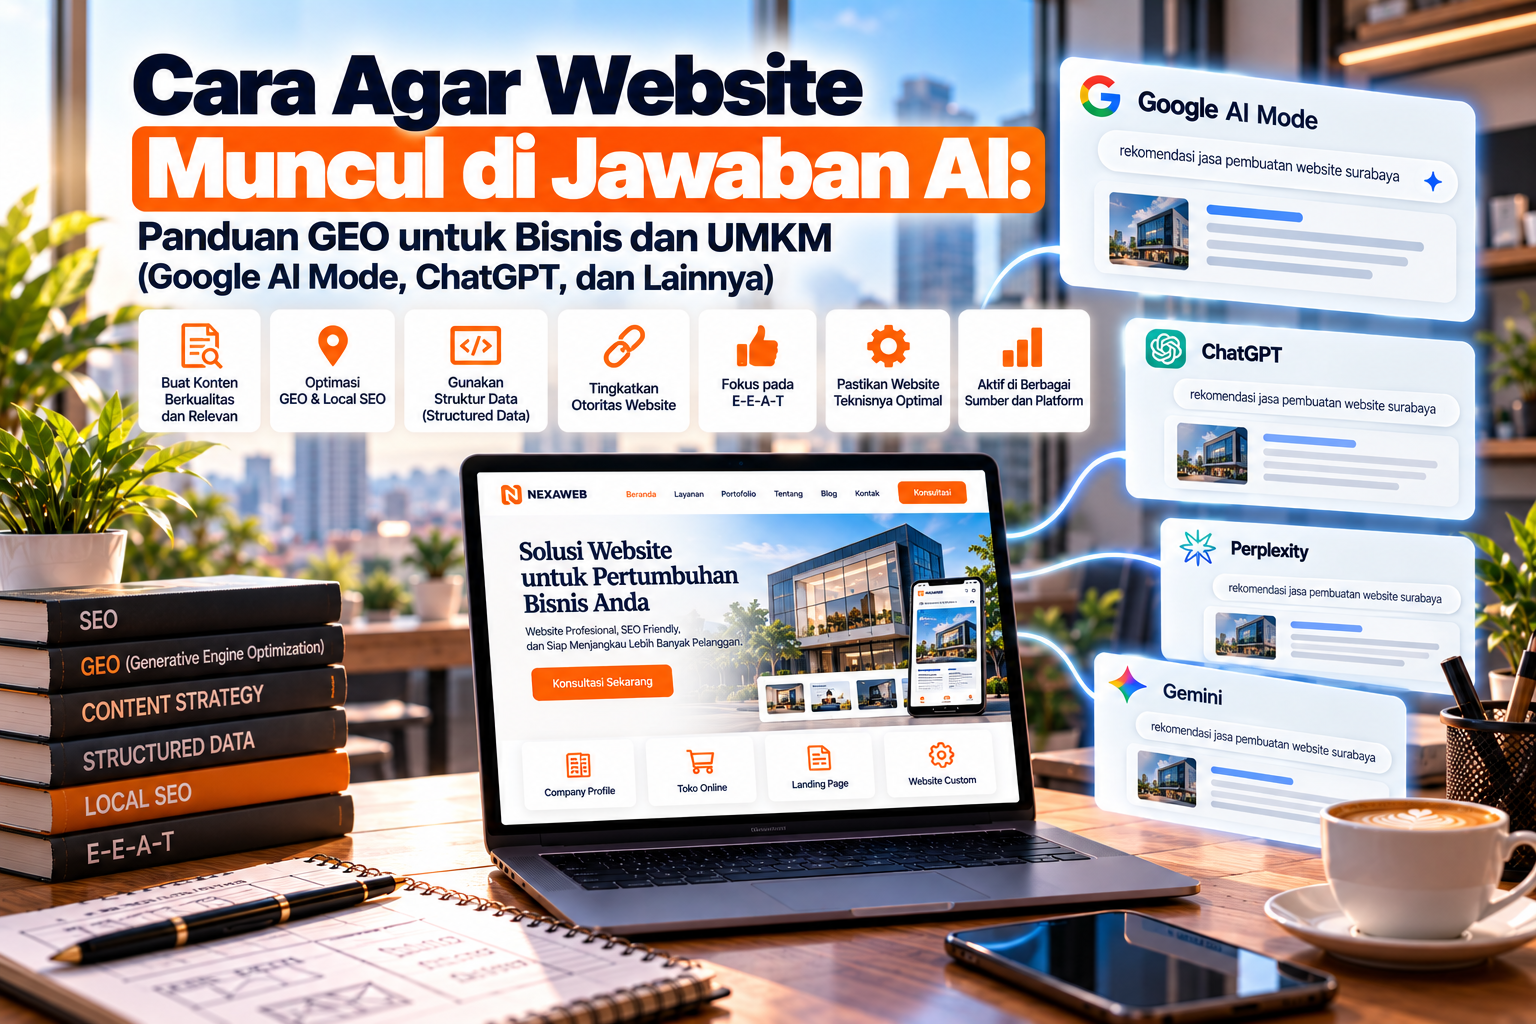
Cara Agar Website Muncul di Jawaban AI: Panduan GEO untuk Bisnis dan UMKM (Google AI Mode, ChatGPT, dan Lainnya)
Google AI Mode mulai mendukung bahasa Indonesia pada September 2025, dan sebuah studi lapangan 2026 menemukan AI Overviews menurunkan klik organik keluar sekitar 38% pada query yang memicunya. Bagi pemilik bisnis, artinya website perlu dibuat agar jelas, dapat dirayapi, dan layak dikutip, bukan sekadar berada di peringkat atas. Artikel ini menjelaskan GEO, bedanya dengan SEO, panduan resmi Google dan OpenAI, delapan langkah praktis, dan cara mengukurnya, tanpa janji hasil.
20 Oktober 2026
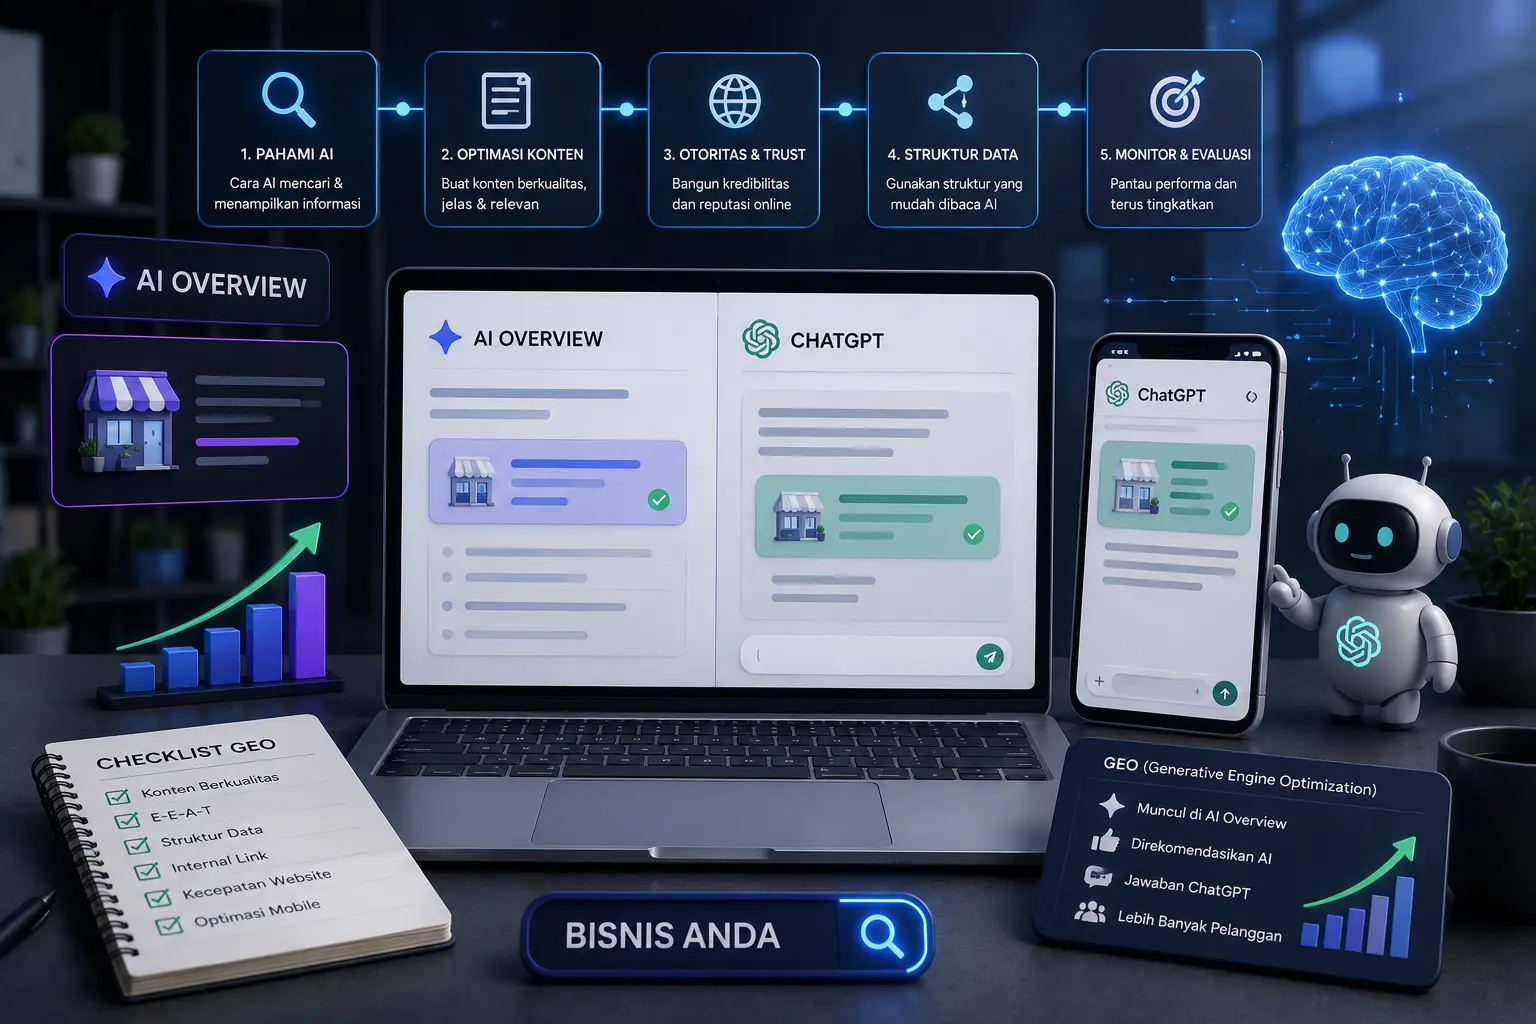
Cara Bisnis Muncul di AI Overview dan ChatGPT: Panduan GEO untuk Pemula (2026)
Lebih dari 70% pencarian online sekarang berakhir tanpa klik ke website manapun — jawabannya sudah langsung diberikan AI Overview atau ChatGPT. Artikel ini membahas GEO (Generative Engine Optimization) dari nol: apa bedanya dengan SEO, kenapa penting sekarang, dan 7 langkah praktis agar bisnis Anda dikutip AI, bukan hanya tampil di Google.
13 September 2026
Butuh Konsultasi Produk?
Tim kami siap membantu Anda memilih layanan yang tepat untuk kebutuhan bisnis Anda.